Grayfin Moray
Seguridad para la era de los ataques con IA
Una revisión de seguridad a la medida y una instalación de seguridad llave en mano, de punta a punta, para negocios pequeños.
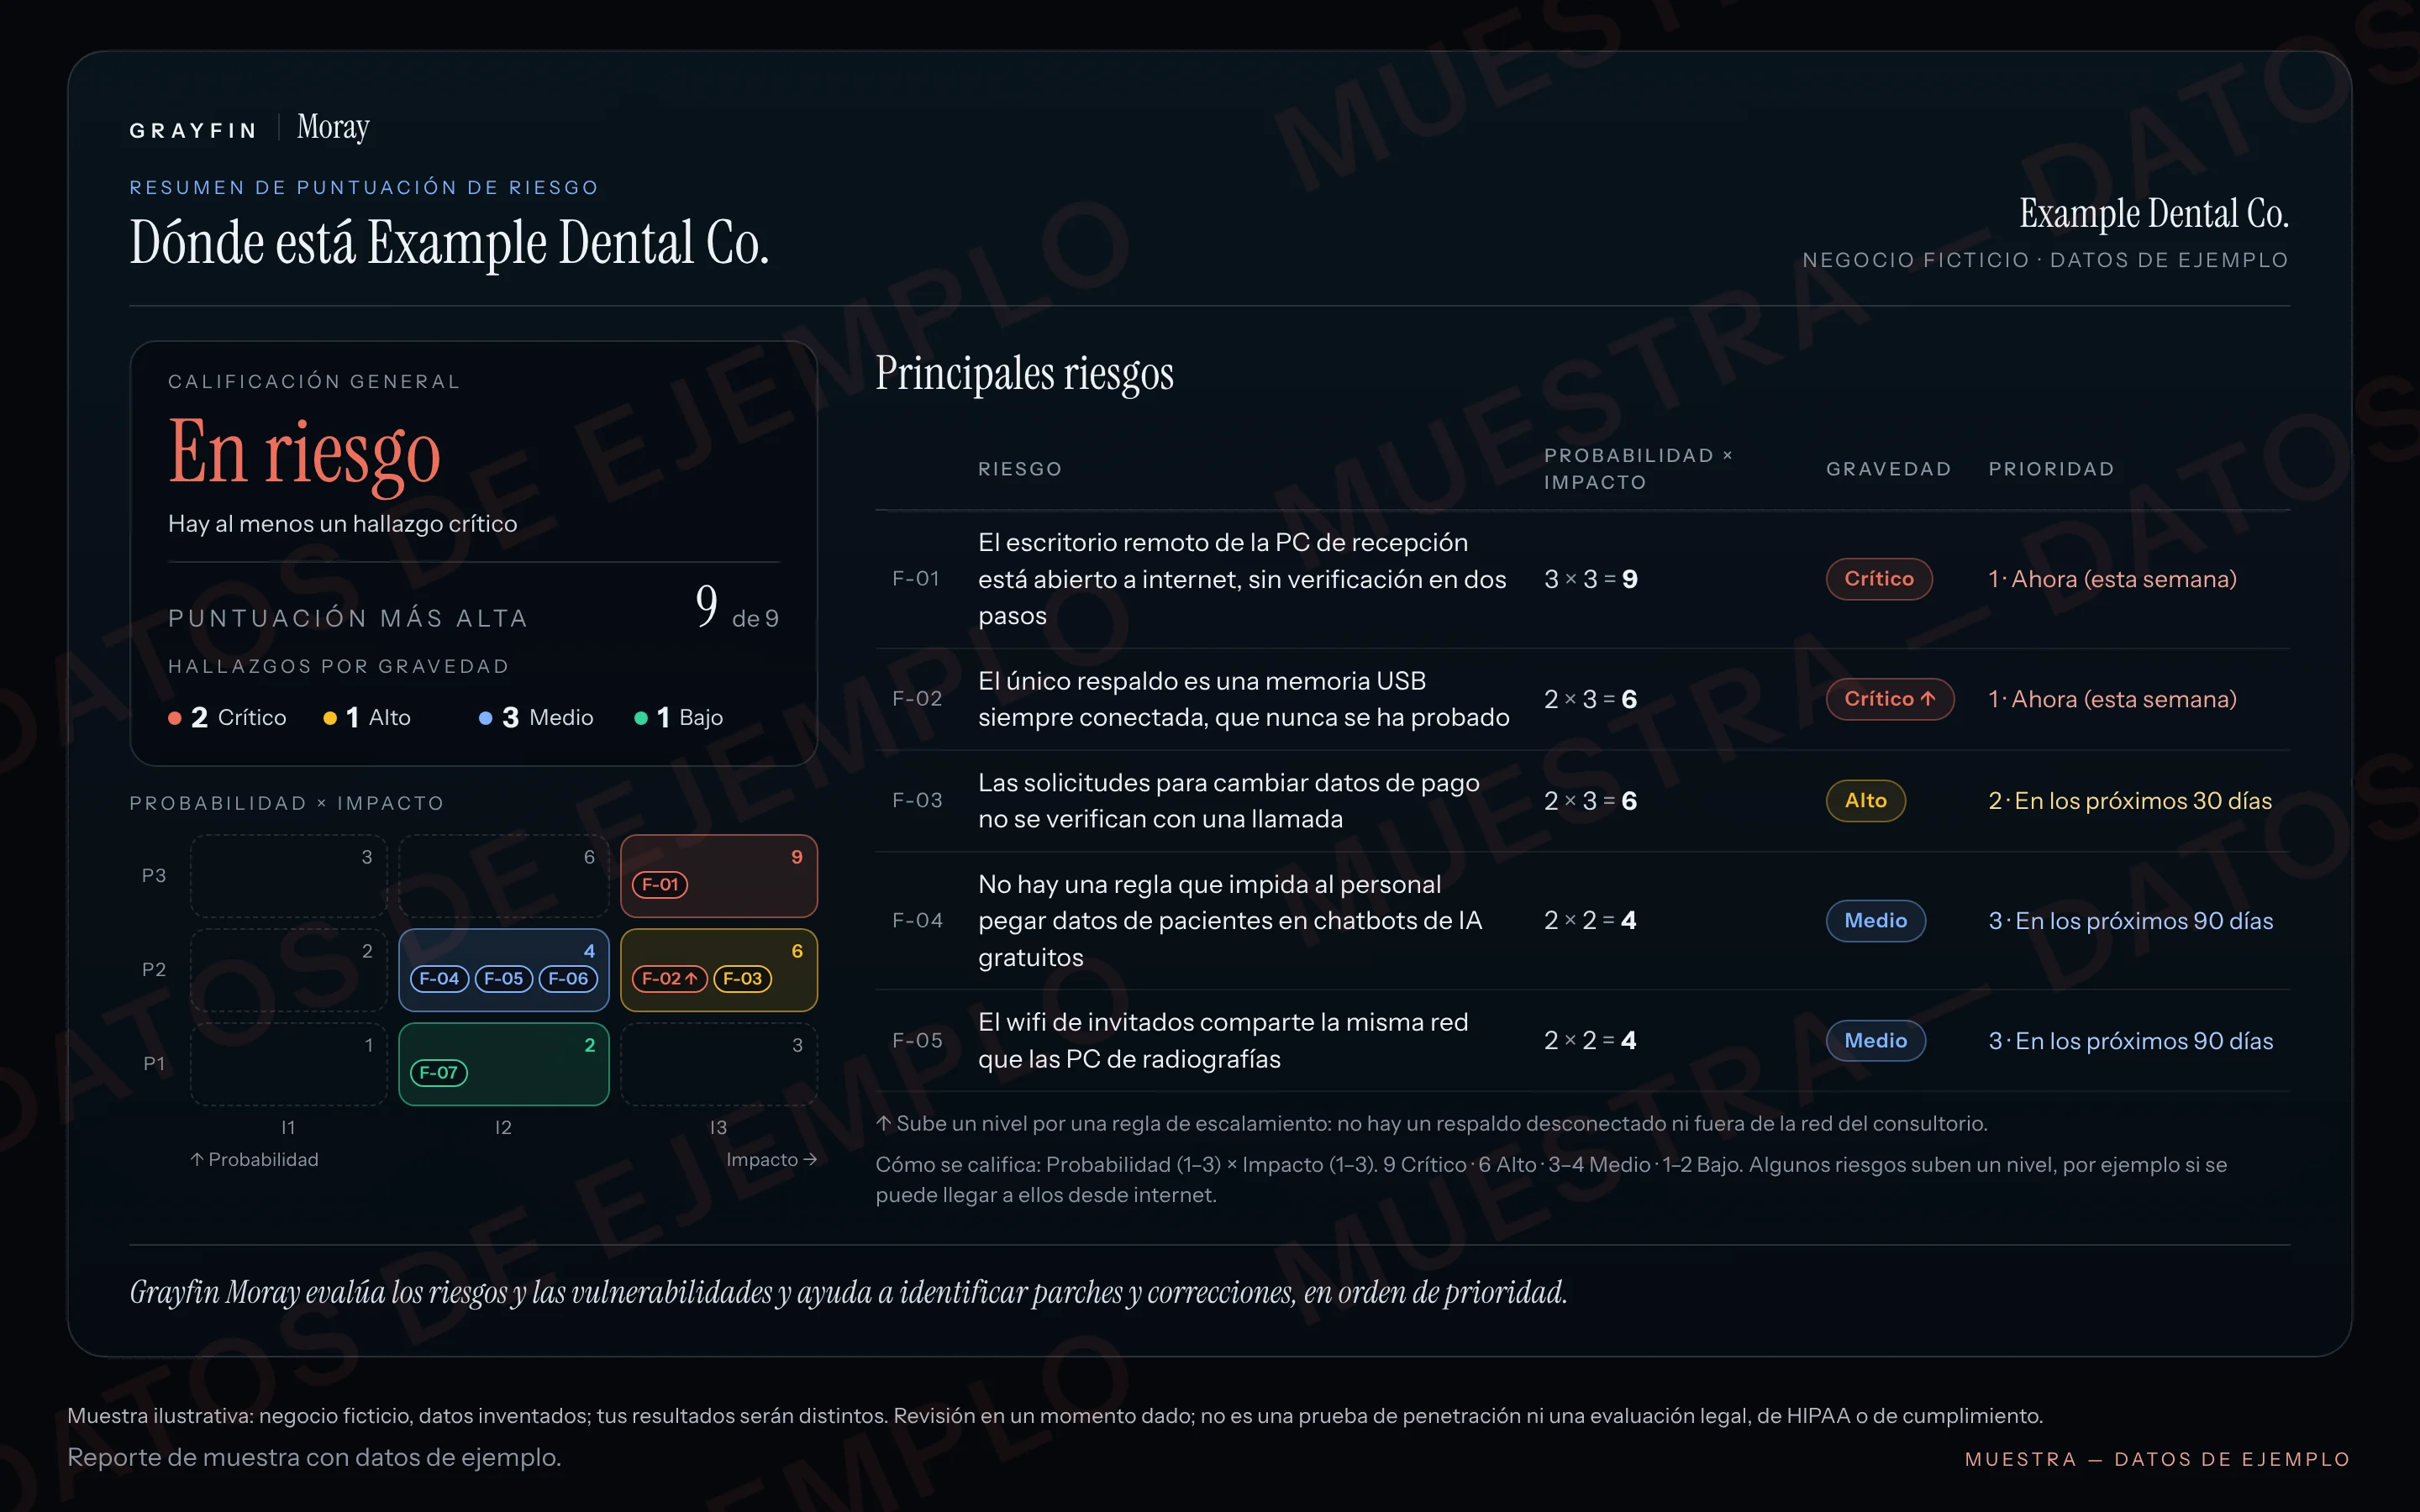
Un especialista de nuestro aliado de seguridad evalúa los riesgos y las vulnerabilidades de tu negocio y ayuda a identificar parches y correcciones en orden de prioridad; luego instala y configura lo que elijas: firewall, protección de equipos, respaldos y más, de principio a fin.
El problema y la solución
Contraseñas de fábrica, puertos abiertos, una sola red compartida y respaldos sin probar.
Firewall en la entrada, protección en los equipos, redes separadas, verificación en dos pasos y respaldos probados.
Por qué ahora
Los atacantes ya usan IA. Muchos negocios pequeños siguen con la configuración de fábrica.
96%
de las víctimas de ransomware en el análisis de brechas de seguridad 2026 de Verizon eran organizaciones pequeñas y medianas, entre las que se conocía su tamaño.
31%
de las brechas ya empieza con una vulnerabilidad explotada, la vía de entrada más común. Solo el 26% de las fallas críticas con explotación conocida (catálogo KEV de CISA) detectadas en los sistemas de las organizaciones se corrigió por completo en 2025, con una mediana de 43 días.
En días
El Centro Nacional de Ciberseguridad del Reino Unido (NCSC) señala que el tiempo entre que se da a conocer una falla y su explotación ya se redujo a días, y que la IA casi con certeza lo acortará todavía más.
NCSC, Impact of AI on cyber threat from now to 2027 (mayo de 2025)
En noviembre de 2025, Anthropic informó que frenó una campaña de ciberespionaje contra unas 30 grandes empresas y agencias de gobierno, en la que, según sus estimaciones, la IA realizó entre el 80% y el 90% del trabajo táctico. Anthropic, Disrupting the first reported AI-orchestrated cyber espionage campaign (noviembre de 2025)
Cómo funciona
De la revisión a una instalación reforzada: nosotros nos encargamos.
Revisión de seguridad
Un especialista de nuestro aliado de seguridad revisa tu red, tus equipos, tus cuentas, tu wifi y tus respaldos, evalúa tus riesgos y vulnerabilidades, y ubica dónde estás expuesto.
Plan y cotización
Recibes un plan en lenguaje claro: lo que encontró la revisión, los parches y las correcciones en orden de prioridad, y una cotización a la medida para la instalación, antes de empezar cualquier trabajo.
Instalación llave en mano
Nuestro aliado de seguridad consigue, instala y configura el equipo y el software de principio a fin, interrumpiendo tu día lo menos posible.
Entrega
Recibes documentación, accesos de administrador y una explicación para tu equipo, para que sepas qué se instaló y cómo funciona.
Lo que nuestro aliado de seguridad puede instalar
Lo que tu negocio necesita, nada de más.
- Firewall y router de nivel empresarial
- Protección para computadoras y celulares
- Respaldos automáticos y probados, en sitio y en la nube
- Verificación en dos pasos y gestor de contraseñas
- Redes separadas para el personal, los invitados y equipos como la terminal punto de venta y las cámaras
- Seguridad del correo para reducir el phishing y la suplantación
- Acceso remoto para tu equipo, con verificación en dos pasos
- Políticas de actualización para software y firmware de los equipos
Cada instalación se define a la medida de tu negocio después de la revisión.
Precio
Cotización a la medida
Cada negocio es distinto. Después de la revisión, recibes por escrito la cotización de tu instalación antes de empezar cualquier trabajo.
Solicitar una consulta de seguridadPreguntas
- ¿Quién hace el trabajo?
- Grayfin Moray se ofrece junto con un especialista en seguridad aliado, que se encarga de la revisión y de la instalación. Grayfin es tu único punto de contacto, desde la primera llamada hasta la entrega.
- ¿Para quién es?
- Para negocios pequeños y medianos que dependen de computadoras, wifi, correo y datos de clientes: oficinas, tiendas, consultorios, restaurantes y negocios de servicios.
- ¿Tengo que cambiar todo?
- No. La revisión muestra qué puedes conservar, qué hay que reconfigurar y qué conviene reemplazar. El plan parte de ahí.
- ¿Cuánto cuesta?
- Cada instalación se cotiza a la medida después de la revisión, así que solo pagas lo que tu negocio necesita.
- ¿Cómo se hace la revisión?
- Un especialista de nuestro aliado de seguridad revisa siempre los mismos puntos: red, equipos, cuentas, wifi, respaldos y correo. Anota lo que encuentra, así tu reporte tiene siempre la misma estructura clara.
Empieza con una revisión de seguridad.
Cuéntanos un poco sobre tu negocio y agendamos una consulta con el especialista en seguridad de nuestro aliado.